


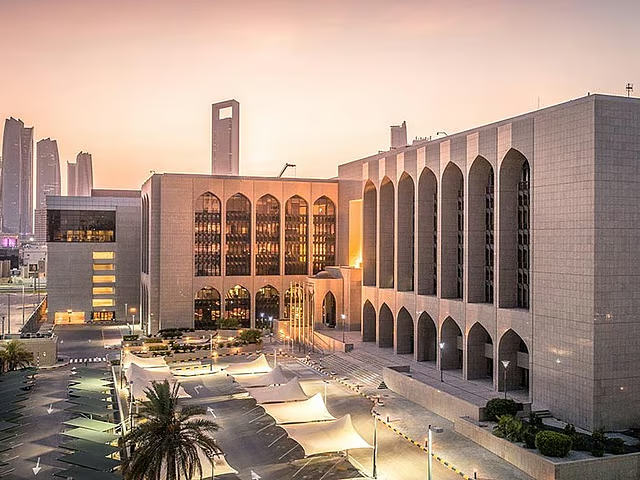
യുഎഇ സെൻട്രൽ ബാങ്കിന്റെ പുതിയ ഓപ്പറേഷണൽ റിസ്ക് മാനേജ്മെന്റ് റെഗുലേഷൻ 2026 സെപ്റ്റംബർ 14 ന് പ്രാബല്യത്തിൽ വന്നു, ബാങ്കുകളും ലൈസൻസുള്ള ധനകാര്യ സ്ഥാപനങ്ങളും നൽകുന്ന സേവനങ്ങളുടെ തുടർച്ച, പ്രത്യേകിച്ച് സാങ്കേതിക പരാജയങ്ങൾ, സൈബർ ആക്രമണങ്ങൾ, വഞ്ചന, സിസ്റ്റം പരാജയങ്ങൾ, സേവനങ്ങൾ നൽകാൻ സ്ഥാപനങ്ങൾ ആശ്രയിക്കുന്ന മൂന്നാം കക്ഷി കമ്പനികൾ ഉൾപ്പെടുന്ന തടസ്സങ്ങൾ എന്നിവയ്ക്കെതിരെ കൂടുതൽ കർശനമായ ഒരു ചട്ടക്കൂട് സ്ഥാപിക്കുന്നു. 2018 ൽ പുറപ്പെടുവിച്ച മുൻ ഓപ്പറേഷണൽ റിസ്ക് മാനേജ്മെന്റ് മാനദണ്ഡങ്ങളും ആവശ്യകതകളും പുതിയ നിയന്ത്രണം മാറ്റിസ്ഥാപിക്കുന്നു.
മൊബൈൽ ബാങ്കിംഗ് ആപ്ലിക്കേഷനുകൾ, തൽക്ഷണ ട്രാൻസ്ഫറുകൾ, ഡിജിറ്റൽ വാലറ്റുകൾ, പേയ്മെന്റ് കാർഡുകൾ എന്നിവയുടെ ഉപയോഗം വർദ്ധിച്ചുവരുന്നതിനാലും ഇലക്ട്രോണിക് ചാനലുകളിലേക്ക് സേവനങ്ങൾ മാറുന്നതിനാലും ഈ നിയന്ത്രണം ഉപഭോക്താക്കൾക്ക് നേരിട്ട് പ്രസക്തമാണ്. തൽഫലമായി, ഏതെങ്കിലും സാങ്കേതിക തടസ്സം ഉപഭോക്താക്കളെ അവരുടെ അക്കൗണ്ടുകൾ ആക്സസ് ചെയ്യുന്നതിൽ നിന്ന് തടയുകയോ, പണ കൈമാറ്റങ്ങളോ പേയ്മെന്റുകളോ വൈകിപ്പിക്കുകയോ, കാത്തിരിപ്പ് ഒരു ഓപ്ഷനല്ലാത്ത സമയത്ത് അവരുടെ കാർഡുകൾ ഉപയോഗശൂന്യമാക്കുകയോ ചെയ്തേക്കാം.
ബാങ്കുകളുടെ മാനേജ്മെന്റ് ടീമുകൾക്ക് കൈമാറിയ പുതിയ നിബന്ധനകൾ പ്രകാരം, സമഗ്രമായ അടിയന്തര കർമ്മപദ്ധതികൾ (contingency plans) തയ്യാറാക്കാനും, തടസ്സപ്പെട്ടാൽ ഉപഭോക്താക്കൾക്കോ സ്ഥാപനത്തിനോ സാമ്പത്തിക വ്യവസ്ഥയ്ക്കോ തന്നെ വലിയ ദോഷം വരുത്തിയേക്കാവുന്ന “നിർണ്ണായക പ്രവർത്തനങ്ങൾ” (critical operations) തിരിച്ചറിയാനും സെൻട്രൽ ബാങ്ക് സ്ഥാപനങ്ങളോട് ആവശ്യപ്പെടുന്നു.
ഓരോ സ്ഥാപനത്തിന്റെയും പ്രവർത്തനങ്ങളുടെ സ്വഭാവമനുസരിച്ച്, ഇത്തരം പ്രവർത്തനങ്ങളിൽ താഴെ പറയുന്നവ ഉൾപ്പെടുന്നു:
കൈമാറ്റങ്ങളും പേയ്മെന്റുകളും
അക്കൗണ്ടുകളിലേക്കും ശമ്പള പ്രോസസ്സിംഗിലേക്കും പ്രവേശനം
എല്ലാത്തരം കാർഡുകളുടെയും മറ്റ് അവശ്യ സേവനങ്ങളുടെയും പ്രവർത്തനം
നിയന്ത്രണത്തിന് കീഴിൽ, ഓരോ നിർണായക പ്രവർത്തനത്തിനും സ്ഥാപനങ്ങൾ വ്യക്തമായി നിർവചിക്കപ്പെട്ട തടസ്സ സഹിഷ്ണുത നിലകൾ സ്ഥാപിക്കണം, അതിൽ ഒരു തടസ്സത്തിന്റെ പരമാവധി സ്വീകാര്യമായ ദൈർഘ്യവും സഹിക്കാവുന്ന ആഘാതത്തിന്റെ അളവും ഉൾപ്പെടുന്നു.
സംവിധാനങ്ങൾ പുനഃസ്ഥാപിക്കുന്നതിനുള്ള പദ്ധതികൾ മാത്രമുള്ളതിൽ നിന്ന്, മുൻകൂട്ടി നിശ്ചയിച്ച സമയപരിധിക്കുള്ളിലും അംഗീകൃത ആഘാത സഹിഷ്ണുതകൾക്കുള്ളിലും ഒരു സ്ഥാപനത്തിന് അവശ്യ സേവനങ്ങൾ നൽകുന്നത് തുടരാനോ അവ പുനഃസ്ഥാപിക്കാനോ കഴിയുമെന്ന് തെളിയിക്കുന്നതിലേക്കുള്ള ഒരു പ്രധാന മാറ്റത്തെ ഇത് പ്രതിനിധീകരിക്കുന്നു.
മേൽനോട്ടത്തിനും നടപ്പാക്കലിനായി മുതിർന്ന മാനേജ്മെന്റിനും ഉത്തരവാദിത്തമുള്ള ബോർഡുകൾ
പ്രവർത്തന അപകടസാധ്യതയും പ്രതിരോധശേഷിയും മേൽനോട്ടം വഹിക്കുന്നതിനുള്ള നേരിട്ടുള്ള ഉത്തരവാദിത്തം സ്ഥാപനത്തിന്റെ ഡയറക്ടർ ബോർഡിൽ ഏൽപ്പിക്കുന്നു. തന്ത്രങ്ങൾ, നയങ്ങൾ, അപകടസാധ്യതകൾ എന്നിവ അംഗീകരിക്കുന്നതിന് ബോർഡിന് ഉത്തരവാദിത്തമുണ്ട്, അതേസമയം അവ നടപ്പിലാക്കുന്നതിനും ഉചിതമായ സംവിധാനങ്ങൾ, വിഭവങ്ങൾ, യോഗ്യതയുള്ള ഉദ്യോഗസ്ഥർ എന്നിവയുടെ ലഭ്യത ഉറപ്പാക്കുന്നതിനും സീനിയർ മാനേജ്മെന്റ് ഉത്തരവാദിയാണ്.
ഇതിനർത്ഥം, സേവന തടസ്സങ്ങൾ കൈകാര്യം ചെയ്യുന്നത് ഇനിമുതൽ ഐടി (IT) വിഭാഗങ്ങളുടെ മാത്രം സാങ്കേതിക വിഷയമായിട്ടല്ല കാണുന്നത് എന്നാണ്.
ഇൻഫർമേഷൻ ടെക്നോളജി റിസ്ക് മാനേജ്മെന്റ്, സൈബർ സുരക്ഷ, സിസ്റ്റങ്ങളുടെയും ഡാറ്റയുടെയും സംരക്ഷണം, സുരക്ഷാ പോരായ്മകൾ (vulnerabilities) നിരീക്ഷിക്കൽ, ബിസിനസ്സ് തുടർച്ചയും ദുരന്തനിവാരണ പദ്ധതികളും പരിശോധിക്കൽ എന്നിവയെല്ലാം ഈ നിബന്ധനകളിൽ ഉൾപ്പെടുന്നു.
സംഭവങ്ങൾ കൈകാര്യം ചെയ്യുന്ന പ്രക്രിയയിൽ (incident management), അവ കണ്ടെത്തുന്നതും തരംതിരിക്കുന്നതും നിയന്ത്രിക്കുന്നതും മുതൽ സേവനം പുനഃസ്ഥാപിക്കുന്നതും, പ്രശ്നത്തിന്റെ മൂലകാരണം വിശകലനം ചെയ്യുന്നതും, ആവർത്തനം തടയാനുള്ള നടപടികൾ നടപ്പിലാക്കുന്നതും വരെയുള്ള മുഴുവൻ ഘട്ടങ്ങളും ഉൾപ്പെടേണ്ടതുണ്ട്.
നിബന്ധനകളിൽ നിന്നുള്ള കാര്യമായ വ്യതിയാനങ്ങളോ അല്ലെങ്കിൽ ഗുരുതരമായ സംഭവങ്ങളോ ശ്രദ്ധയിൽപ്പെട്ടാൽ ഉടൻ തന്നെ സെൻട്രൽ ബാങ്കിനെ അറിയിക്കാനും, അതോടൊപ്പം റെഗുലേറ്റർ ആവശ്യപ്പെടുന്ന മേൽനോട്ട വിവരങ്ങളും റിപ്പോർട്ടുകളും സമർപ്പിക്കാനും ഈ നിബന്ധനകൾ സ്ഥാപനങ്ങളെ ബാധ്യസ്ഥരാക്കുന്നു.


+ There are no comments
Add yours